ne Digital completó el Programa de Certificación en Análisis Forense Digital y Respuesta a Incidentes (DFIR) de techrug y ahora forma parte del panel de proveedores aprobados dentro del modelo de respuesta cibernética del programa Coverholder de techrug / Lloyd's of London, con certificación hasta Severidad 3.

Muy pocos proveedores de servicios gestionados cuentan con esta designación. Y son aún menos los que han alcanzado la Severidad 3. Para las firmas de private equity y empresas de portafolio que atendemos en Norteamérica y Europa, esta certificación resuelve una pregunta que muchas organizaciones se plantean únicamente cuando ya están enfrentando un incidente: cuando ocurre un ataque, ¿el equipo que mejor conoce su entorno está realmente autorizado para actuar?
En resumen:
- ne Digital es un Proveedor Certificado de Análisis Forense Digital y Respuesta a Incidentes de techrug, respaldado por Lloyd's of London a través del programa Coverholder.
- La certificación incorpora a ne Digital al panel de proveedores aprobados, lo que permite una respuesta inmediata y alineada con los requisitos del seguro para incidentes de Severidad 3, 4 y 5.
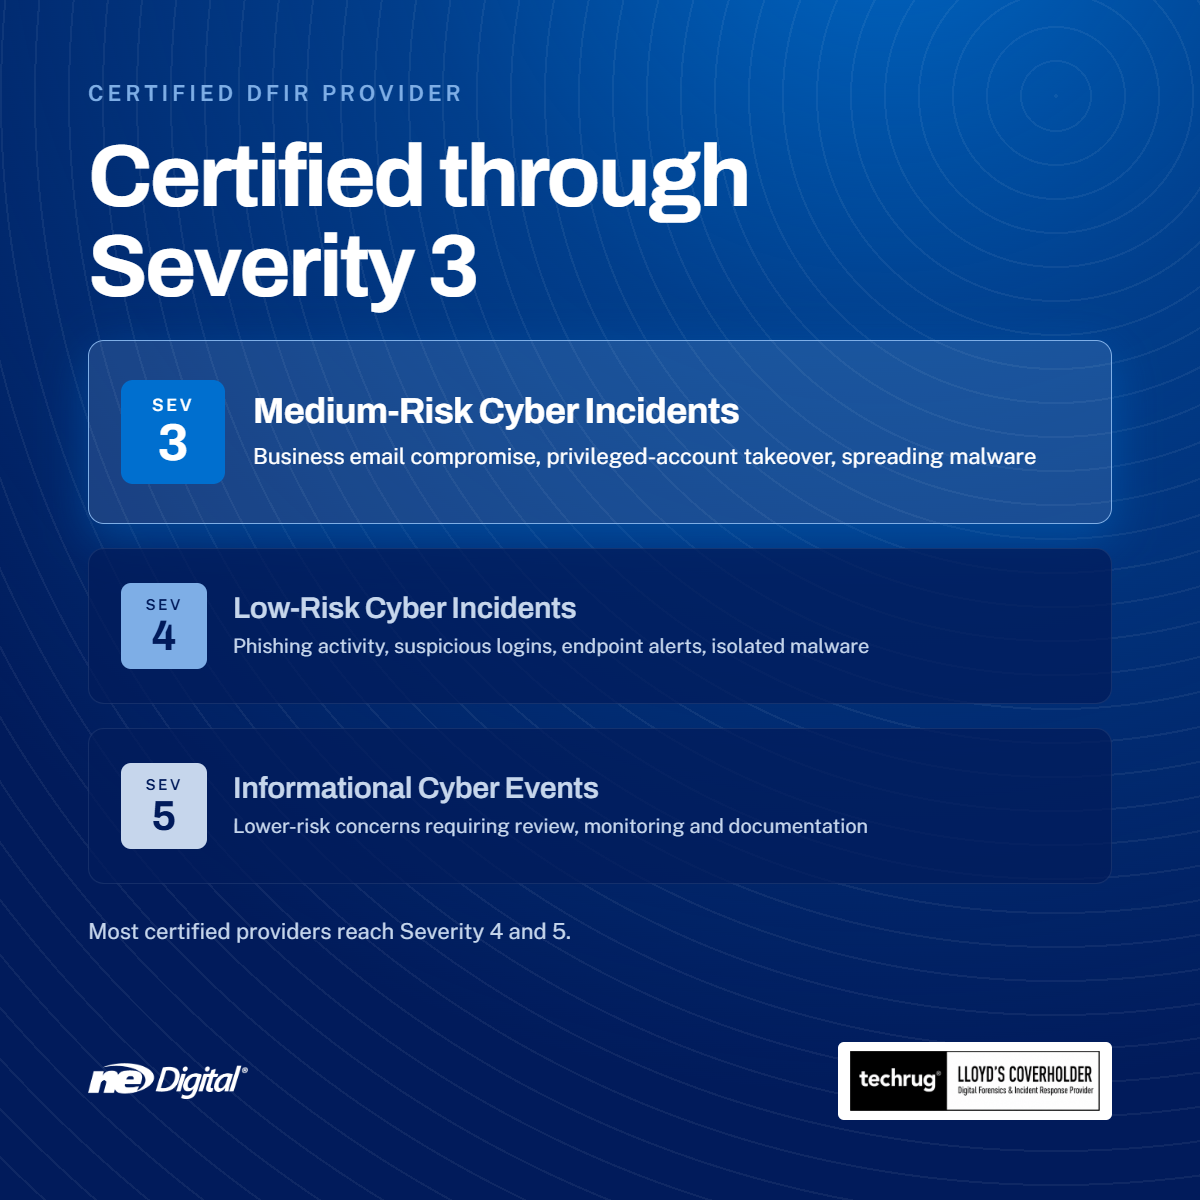
- La mayoría de los proveedores certificados están acreditados para Severidad 4 y 5. ne Digital está certificado hasta Severidad 3, el nivel que comprende incidentes como Business Email Compromise, compromiso de cuentas privilegiadas y malware con capacidad de propagación.
- El modelo está disponible para empresas de portafolio en Norteamérica y Europa.
La brecha entre su proveedor de TI y su póliza de ciberseguro
Cuando ocurre un incidente de ciberseguridad, la primera llamada suele dirigirse al proveedor de TI. Sin embargo, bajo la mayoría de las pólizas de ciberseguro, esa llamada puede generar un problema.
Las aseguradoras requieren que la [respuesta a incidentes] sea realizada por proveedores incluidos en sus paneles aprobados. Cuando un proveedor de servicios gestionados interviene sin esa autorización, pueden producirse tres consecuencias con una frecuencia preocupante: la reclamación puede ser rechazada porque la respuesta no estaba autorizada; la aseguradora puede ejercer acciones de subrogación contra el proveedor; y los costos incurridos antes de presentar formalmente la reclamación pueden quedar completamente fuera de cobertura.
Como resultado, el equipo que mejor conoce el entorno debe detener su intervención. Se incorpora entonces un tercero que no conoce la infraestructura, muchas veces horas o incluso días después. Los sistemas permanecen comprometidos, la evidencia se deteriora y el tiempo de interrupción del negocio continúa aumentando. El incidente podía ser manejable. La estructura de respuesta terminó haciéndolo más costoso.
Esta certificación cierra esa brecha.
¿Qué es un proveedor certificado de DFIR?
techrug es un Coverholder de Lloyd's of London con autoridad delegada para suscribir coberturas de ciberseguro en representación de su sindicato de Lloyd's. Su Programa de Certificación DFIR capacita y evalúa a proveedores tecnológicos en la identificación, clasificación, documentación, escalamiento y coordinación de incidentes de ciberseguridad, así como en el acompañamiento a clientes durante procesos de recuperación alineados con los requisitos de sus seguros. Los proveedores que completan el programa se incorporan al panel como proveedores aprobados.
El modelo se basa en dos pólizas que funcionan de manera coordinada. ne Digital mantiene su propia cobertura de responsabilidad cibernética a través del programa. Cuando un cliente también cuenta con una póliza techrug CyberBreach™, ambas partes están aseguradas dentro del mismo programa Coverholder. Esta alineación elimina el conflicto de intereses inherente al modelo convencional, en el que proveedor y cliente están asegurados por compañías diferentes con distintos incentivos, y permite que ne Digital inicie las actividades de remediación autorizadas sin tener que esperar la aprobación de un tercero.
Certificación hasta Severidad 3
El programa acredita a los proveedores de acuerdo con la severidad de los incidentes de respuesta, y cada nivel se obtiene de manera independiente.
La mayoría de los proveedores certificados están acreditados para Severidad 4, que comprende incidentes de bajo riesgo como actividades de phishing, inicios de sesión sospechosos, alertas de endpoints o casos aislados de malware, y para Severidad 5, correspondiente a eventos informativos que requieren revisión, monitoreo y documentación.
ne Digital está certificado hasta Severidad 3: incidentes de riesgo medio que pueden involucrar posibles accesos no autorizados, actividad sospechosa en múltiples sistemas, cuentas privilegiadas comprometidas, Business Email Compromise o malware con capacidad de propagación. Estos son precisamente algunos de los incidentes que enfrentan las empresas mid-market. Business Email Compromise y el compromiso de cuentas privilegiadas se encuentran entre los eventos que investigamos con mayor frecuencia y son, precisamente, aquellos en los que horas de retraso pueden traducirse directamente en pérdidas financieras.
Los incidentes de Severidad 1 y 2, considerados críticos y de alto riesgo, continúan siendo canalizados hacia asesores legales y firmas especializadas en análisis forense de acuerdo con las condiciones de la póliza, mientras ne Digital coordina como proveedor del panel que ya conoce el entorno tecnológico.
Por qué es difícil obtener esta certificación
La designación es poco común porque exige tres capacidades que rara vez coexisten dentro de un mismo proveedor de servicios gestionados.
Una relación de suscripción
El proveedor debe mantener su propia cobertura de responsabilidad cibernética y errores y omisiones a través del sindicato. Esto significa que los controles de seguridad, los procesos operativos y el historial de reclamaciones del propio proveedor están sujetos a una revisión de suscripción antes incluso de poder acceder al programa.
Capacidad operativa de análisis forense y respuesta
La capacitación es dirigida por un instructor y está sujeta a evaluación. Abarca análisis forense informático, análisis forense de redes, inteligencia de amenazas y threat hunting avanzado. Requiere identificar evidencia de compromiso, evaluar amenazas activas y ejecutar operaciones de contención y defensa frente a un actor de amenaza activo. No se trata de un webinar sobre teoría de respuesta a incidentes.
Documentación con estándares de aseguradora
El proveedor debe recopilar y preservar los hechos mediante una cadena de custodia documentada, en un formato que pueda ser utilizado por profesionales de reclamaciones y asesores legales. Muchas respuestas a incidentes no fallan durante la contención, sino en la etapa de preservación de evidencia, cuando el registro está incompleto y la reclamación se estanca.
Alcanzar la Severidad 3 requirió demostrar las tres capacidades por encima de los requisitos básicos del programa.
Qué cambia para nuestros clientes
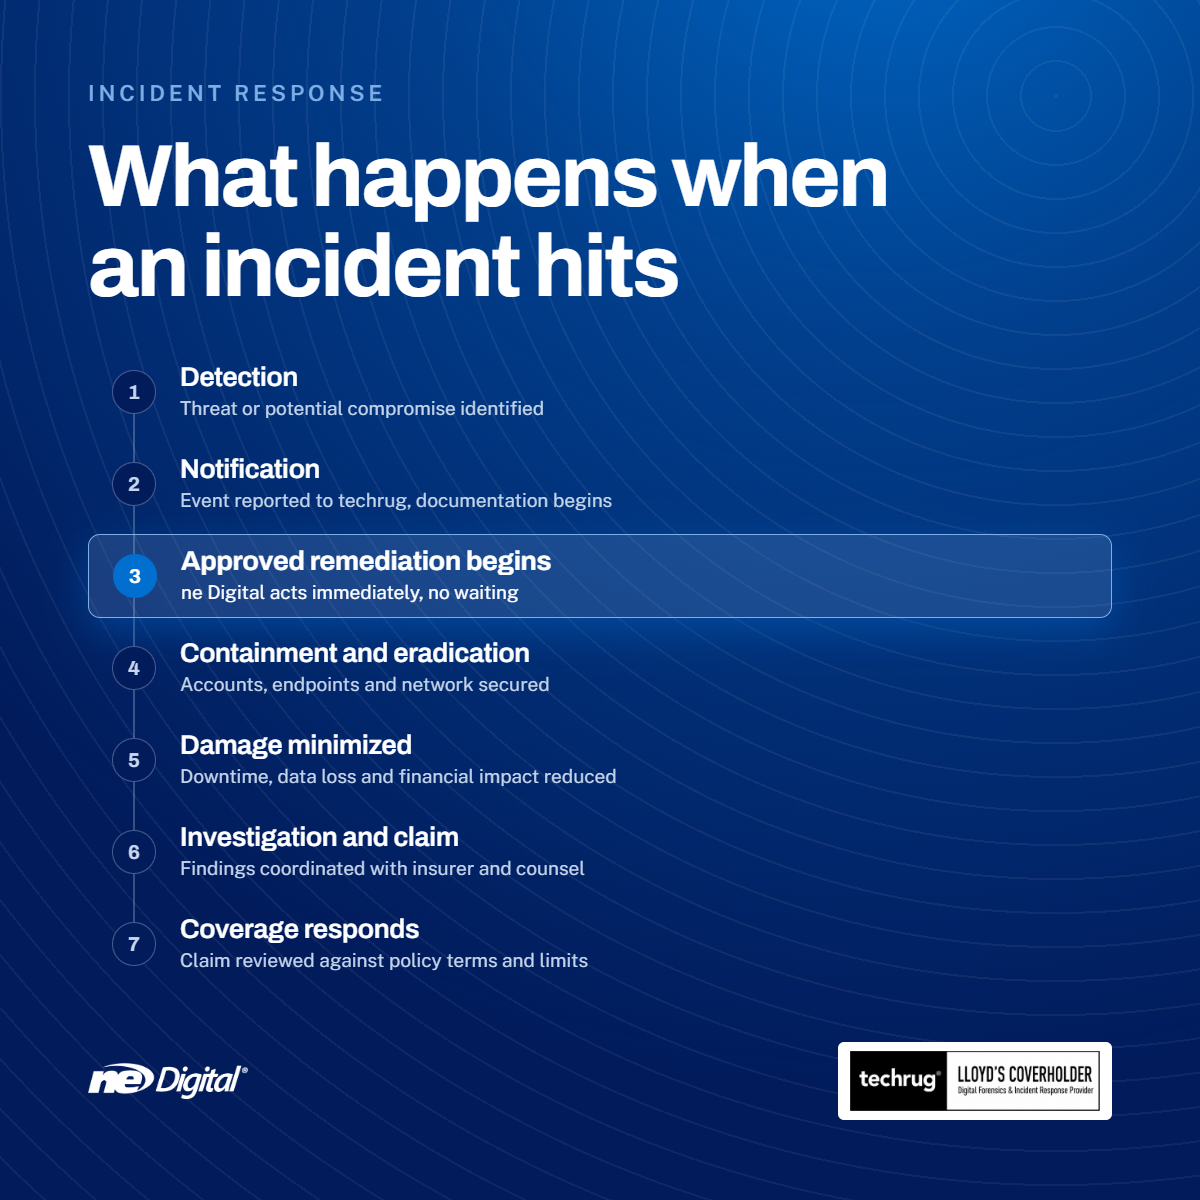
Cuando ocurre un incidente en el entorno de un cliente, el proceso ahora funciona de la siguiente manera:
- Detección. Se identifica una amenaza o posible compromiso en sistemas, cuentas, dispositivos o la red.
- Notificación. ne Digital reporta el evento a techrug. Comienza la documentación y se activa el proceso de respuesta del seguro.
- Inicio inmediato de la remediación autorizada. Para los niveles de severidad cubiertos, ne Digital actúa de inmediato, sin esperar la incorporación de un tercero que desconozca el entorno.
- Contención. Se protegen las cuentas, endpoints, sistemas y accesos de red afectados.
- Minimización del impacto. Una respuesta rápida ayuda a reducir el tiempo de inactividad, la pérdida de datos y el impacto financiero.
- Investigación y reclamación. Los hallazgos se documentan y coordinan con techrug, el proceso de reclamación y los asesores legales cuando sea necesario.
- Aplicación de la cobertura. La reclamación se revisa conforme a los términos, condiciones y límites de la póliza.
El resultado para el cliente se traduce en cuatro beneficios: responsabilidades claras entre todas las partes, un único canal coordinado de contacto, evidencia preservada desde la primera hora y una respuesta estructurada en lugar de improvisada.
Por qué las firmas de private equity deberían prestar atención
Un portafolio no es una sola empresa con un único plan de respuesta a incidentes. Es un conjunto de organizaciones con diferentes niveles de madurez, distintas aseguradoras, diferentes proveedores de TI y, en muchos casos, sin un estándar compartido sobre qué debe ocurrir cuando surge un problema.
Para las empresas de portafolio en Norteamérica y Europa, esta certificación permite que ne Digital proporcione tres elementos de manera simultánea:
- Un único modelo de respuesta. La misma clasificación de severidad, proceso de escalamiento y estándar de documentación aplicado a todas las empresas de portafolio que atendemos en ambas regiones.
- Evidencia consistente. Los registros de incidentes elaborados conforme a los estándares de una aseguradora son también los registros que un equipo de due diligence de un comprador puede solicitar durante un proceso de salida.
- Un proveedor del panel que ya forma parte de la estructura de cobertura. Para las empresas de portafolio que cuentan con una póliza techrug CyberBreach™, el proveedor que administra el entorno es también el proveedor reconocido por la póliza.
Esto permite establecer un único estándar de respuesta a incidentes y un único proveedor autorizado para la mayoría de un portafolio mid-market típico, en lugar de implementar un esquema diferente para cada país.
Lo que esta certificación no significa
Definimos deliberadamente el alcance de esta certificación, porque una certificación descrita de manera imprecisa tiene menos valor que una explicada con precisión.
Esta certificación no significa que una empresa no pueda sufrir un ciberataque, una filtración de datos, un incidente de ransomware, tiempo de inactividad, pérdidas financieras o daños reputacionales. Ninguna certificación, póliza de seguro, control de seguridad o programa de respuesta elimina el riesgo cibernético. Tampoco garantiza que una reclamación sea aprobada, sustituye los términos y condiciones de una póliza, autoriza a ne Digital a gestionar de manera independiente todos los posibles incidentes de ciberseguridad ni reemplaza a asesores legales, profesionales de reclamaciones o firmas especializadas en análisis forense. Cada incidente se evalúa de acuerdo con sus circunstancias particulares, los sistemas afectados y la cobertura aplicable.
Lo que sí significa es lo siguiente: cuando ocurre un incidente, las personas que conocen su entorno están autorizadas para actuar, la respuesta se documenta conforme a un estándar reconocido por su aseguradora y el camino hacia la recuperación y la cobertura es más claro de lo que sería de otra manera.
Incorpore un proveedor certificado dentro de su cobertura
Esta certificación es uno de los componentes de los Servicios Gestionados de Ciberseguridad de ne Digital, que combinan detección y respuesta continua, administración de la plataforma de seguridad de Microsoft y operaciones basadas en gobernanza para portafolios de private equity en Norteamérica, Latinoamérica y Europa.
¡Conozca los Servicios Gestionados de Ciberseguridad de ne Digital!